
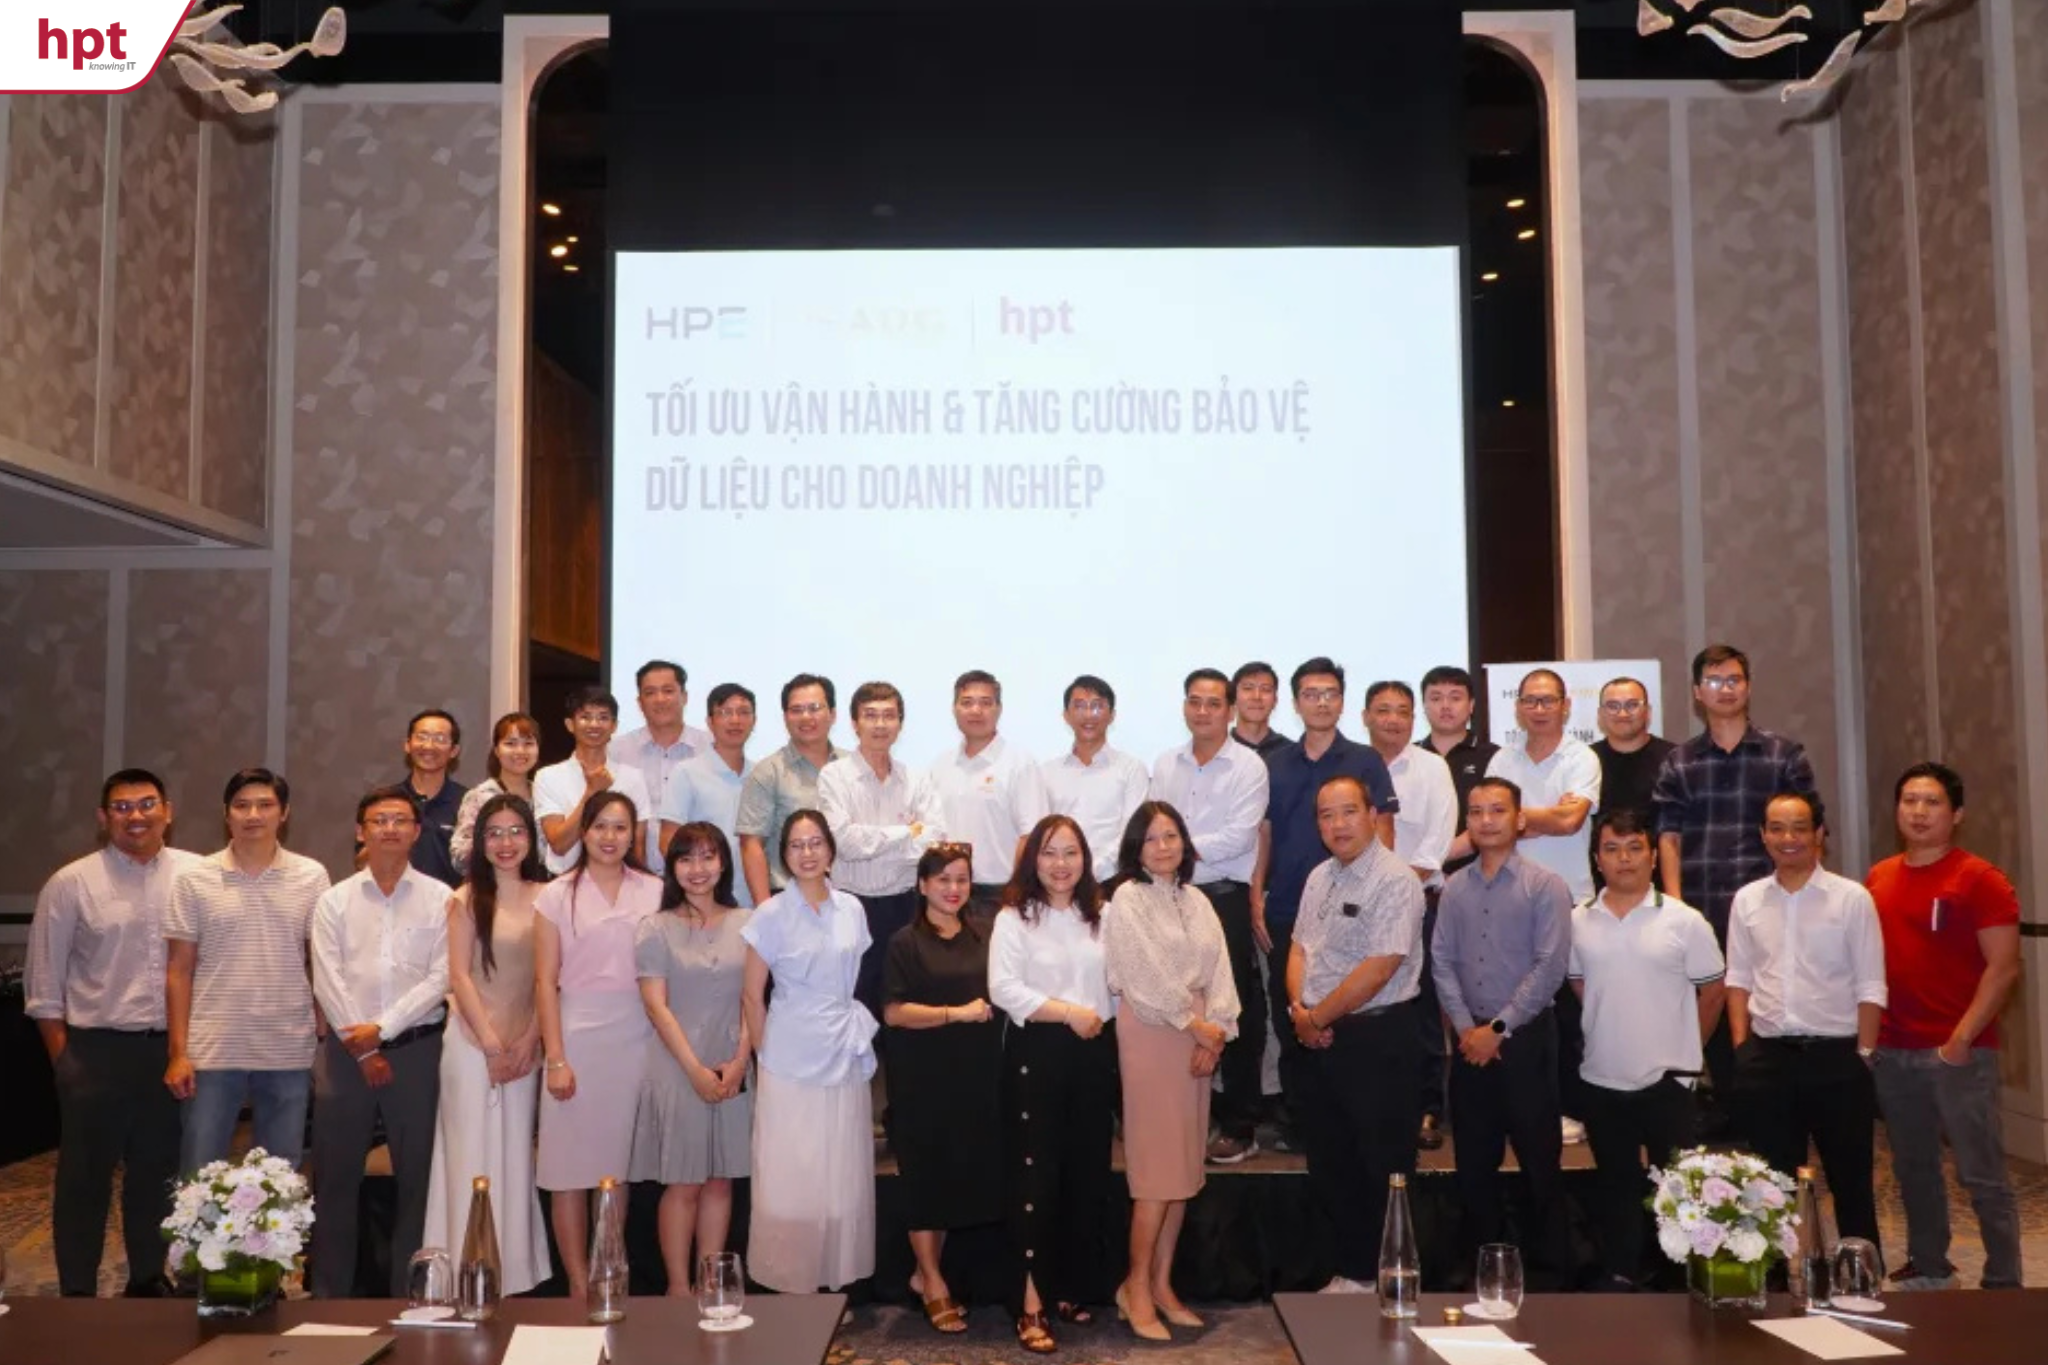
Webinar phòng thủ trước mã độc đánh cắp thông tin
Phiên trực tuyến phân tích mã độc đánh cắp thông tin và phương án phòng thủ cho doanh nghiệp.
- Thời gian
- 14:00 – 15:30
- Hình thức
- Trực tuyến
- Địa điểm
- Microsoft Teams
Số lượng chỗ có hạn — HPT xác nhận qua email.
Thêm vào lịch (Google)VỀ SỰ KIỆN
Mã độc đánh cắp thông tin đang là một trong những hướng tấn công phổ biến nhất nhắm vào doanh nghiệp Việt. Webinar phân tích cách thức lây nhiễm và phòng thủ theo lớp.
Nội dung trao đổi
- Cơ chế lây nhiễm và thu thập dữ liệu của infostealer
- Dấu hiệu nhận biết máy trạm đã bị xâm nhập
- Chiến lược phòng thủ theo lớp cho endpoint
- Quy trình phản ứng khi phát hiện rò rỉ thông tin
Vì sao nên tham dự
Nội dung dựa trên các ca xử lý sự cố thực tế mà đội an toàn thông tin HPT đã tham gia ứng cứu.
Chương trình
Chương trình mẫu, có thể điều chỉnh trước ngày diễn ra.
- 10 phút
Khai mạc và bối cảnh mối đe doạ
Tình hình mã độc đánh cắp thông tin tại Việt Nam.
- 35 phút
Giải phẫu một cuộc tấn công infostealer
Từ email dụ đến rò rỉ dữ liệu đăng nhập.
- 30 phút
Phòng thủ theo lớp cho endpoint
Cấu hình khuyến nghị và công cụ giám sát.
- 15 phút
Hỏi đáp
Trao đổi trực tiếp với diễn giả.
LỢI ÍCH THAM GIA
Kết nối trực tiếp với chuyên gia trong ngành
Nhận bộ tài liệu trình bày sau sự kiện
Trao đổi riêng về hiện trạng hệ thống của tổ chức
Tham khảo số liệu từ hệ thống đang vận hành thật
Ưu tiên mời cho các phiên chuyên sâu kế tiếp
Đăng ký tham dự
HPT gửi đường dẫn tham dự qua email trước giờ diễn ra.
- Ngày
- 13.08.2026
- Giờ
- 14:00 – 15:30
- Hình thức
- Trực tuyến
- Địa điểm
- Microsoft Teams
Số lượng chỗ có hạn.
Sau sự kiện
Tài liệu và hình ảnh được HPT công bố sau khi sự kiện kết thúc.